竹山 徹 Toru Takeyama
SERENDIE – stories
STORIES / CASE STUDY
技術力だけが課題ではない。合意形成から一気通貫で伴走する三菱電機のOTセキュリティソリューション
2026.09.25
IoTやAIの活用が進み、OT(Operational Technology)の現場設備や生産ラインのデータを集めて活かすDXが加速している。だが、その足元で、制御・運用技術であるOTのセキュリティ対策は思うように進んでいない。理由は、技術面だけではなく、経営・IT部門・現場で見ている景色が違い、誰も主導できないまま議論が止まってしまうことにある。
こうした「本当の壁」に対して、三菱電機のOTセキュリティソリューションは、現場課題の抽出(アセスメント)から対策の設計・導入、そして導入後の24時間365日の監視運用(SOC:セキュリティオペレーションセンター。サイバー攻撃の兆候を24時間365日監視・分析する拠点)までを一貫して伴走する。長年にわたり制御システムを現場に届けてきた“作り手”だからこそ、「OT現場は止められない」を出発点に支えることができる。では、具体的にどのように現場を支えるのか。三菱電機OTセキュリティ事業推進部の竹山 徹氏と清田 空翔氏に聞いた。
三菱電機株式会社 デジタルイノベーション事業本部 OTセキュリティ事業推進部 部長
長年、制御機器の設計に従事し、製造現場や制御機器の知見を培う。その後、OTセキュリティ事業推進部へ異動。現在は部長として、三菱電機のOT知見とITセキュリティ、Nozomi Networksの技術を組み合わせた事業展開を推進している。
清田 空翔 Kuto Seita
三菱電機株式会社 デジタルイノベーション事業本部 OTセキュリティ事業推進部
2024年入社。OTセキュリティソリューションの企画、お客様との商談、「OTセキュリティ 横浜ラボ」でのデモンストレーションなどを担当する。AIエージェントをセキュリティソリューションに組み込むことを、自身のミッションの一つとして掲げている。
技術の説明ではなく、課題を一緒に解く
――まず、OTセキュリティ事業推進部とは、どのような役割を担う組織なのか教えてください。
竹山:三菱電機は、製造業・鉄道・電力・防衛・ビルなど、あらゆる分野に長年にわたって制御システムや制御機器を納めてきました。近年は、そこにセキュリティも一緒に提供してほしいというご要望が増えています。
OTセキュリティ事業推進部は、私たちが長年培ってきたOTの領域の知見・ノウハウを生かし、アセスメントから対策、運用までをワンストップで提供するために、2023年に立ち上げた事業部です。
2026年には、OTセキュリティで世界トップクラスの技術を持つNozomi Networksを買収しました。現場の知見とNozomiの技術を組み合わせ、OTセキュリティを三菱電機の新たな事業の柱に育て、グローバルNo.1を目指しています。
――この組織が立ち上がった背景を教えてください。
竹山:OT現場ではDXが進み、AI技術の進展でさらに加速すると見ています。機器や現場設備がネットワークにつながることで、サイバー攻撃のリスクは一層高まります。攻撃側も高度化し、フロンティアAI(※)の登場によって、OTへの攻撃リスクは加速度的に増大すると想定されます。一方で、各国で法令・規制も強化され、お客様のOTセキュリティ対策への需要は日々強まっています。こうした背景を踏まえ、当部は立ち上がりました。
※:現時点で能力の最前線にある、高性能な汎用AIモデル群を指す呼称
OTセキュリティの、本当の壁
――DXを進めるうえで、OTセキュリティを導入する際には、どのような課題が起こるのでしょうか。
竹山:OTにはITと違う、四つの大きな課題があります。一つ目は、機器の脆弱性が見つかっても、簡単にパッチを適用できないこと。二つ目は、通信プロトコルは数百種類あるとも言われており、ITセキュリティの対策をそのまま適用できないこと。三つ目は、生産設備を簡単に停止できないため、インシデント時の対応がITとは根本的に異なること。四つ目は、情報システム部にITのスペシャリストはいても、OTまで詳しい人材はまだ多くいないという人材面の課題です。
――技術的にも、これだけ壁が高いのですね。
竹山:ただ、最も大きな壁は、実は技術ではありません。組織です。経営層、情報システム部、現場では、立場も優先順位も異なります。経営層は「DXを加速したい」「経営リスクを減らしたい」、情報システム部は「サイバー攻撃のリスクを減らしたい」、現場は「設備を止めたくない」「生産性を上げたい」などの課題があります。お互い必要性は感じていても、誰が主導するのかが決まらず、議論が止まってしまいます。これらの組織が共通の目的意識を持ち、一体となって取り組めるかどうかが、最初の関門になります。
 三菱電機株式会社 デジタルイノベーション事業本部 OTセキュリティ事業推進部 部長 竹山 徹
――なぜ、三者の認識はそろいにくいのでしょうか。
清田:部門ごとにリスクやインシデント時の被害の捉え方に違いがあるためです。サイバー攻撃というと情報漏えいをイメージされる方が多いのですが、OTへの攻撃は、生産設備の故障や火災、人身事故につながる可能性があります。最悪の場合には、人命に関わる事態に発展することもあります。一方で、その危険性は実際に体験しないとイメージしづらく、十分に共有されていません。また、対策の効果は「何も起きないこと」として表れるため、投資価値も見えにくい。その結果、部門間で危機感や対策の優先度に差が生まれやすくなります。
合意形成の入り口となる、模擬工場
――では、認識の溝をどう埋めていくのでしょうか。
竹山:同じリスクを、各部門の言葉に翻訳して伝えることです。たとえば、ハッカーに出荷検査の基準値をわずかに書き換えられたとします。規格どおりに製造しているつもりでも、書き換えに気づかないまま規定外の製品が二、三年出荷され続ければ、大規模なリコールにつながりかねません。損失は何十億、何百億の世界です。サイバー攻撃によるブランド毀損などの目に見えにくいリスクも含めて費用対効果をご説明しご判断いただくことが、合意形成の入り口です。
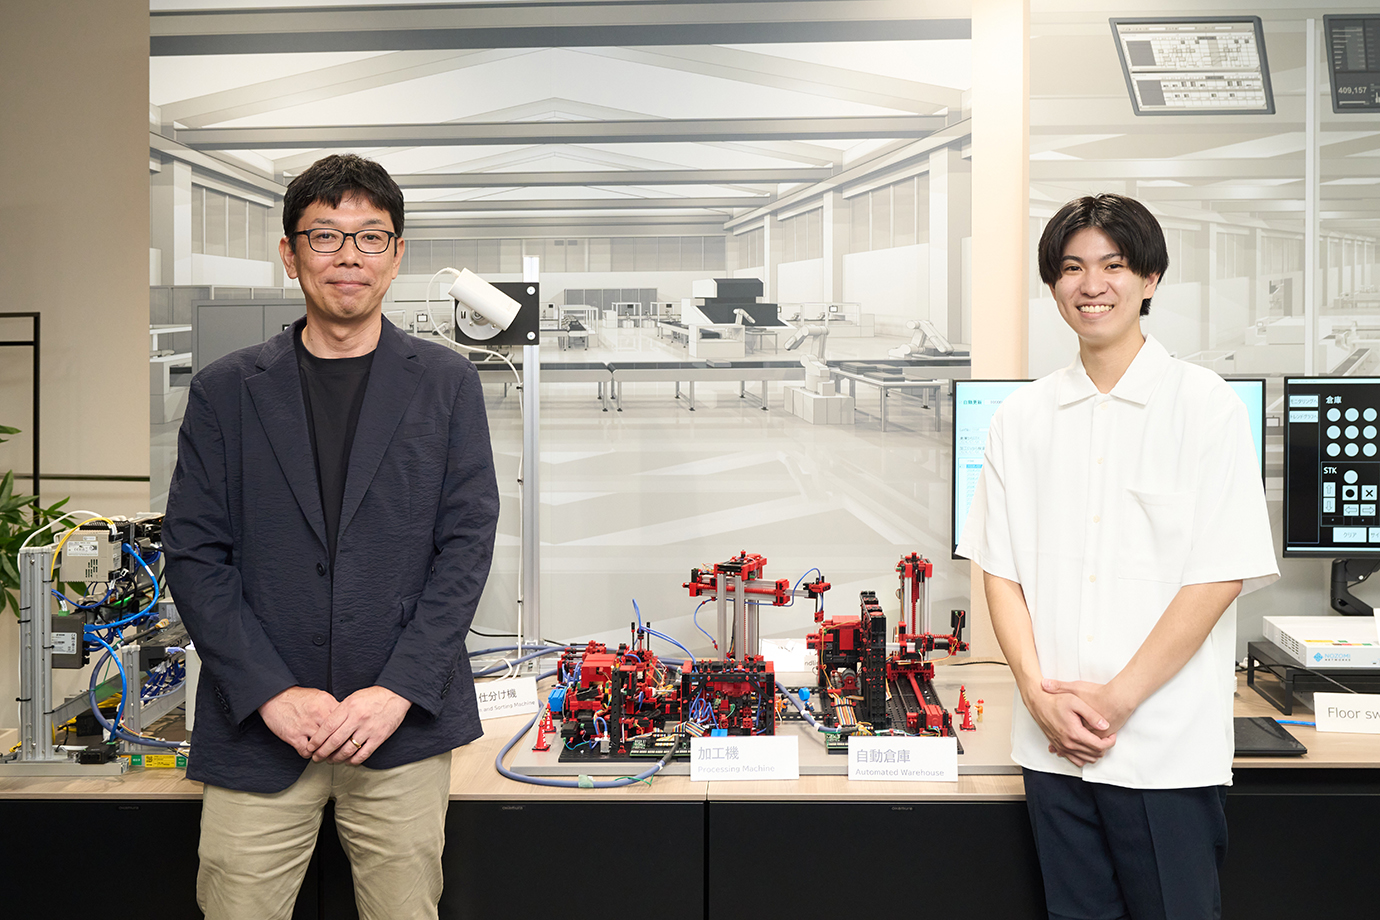
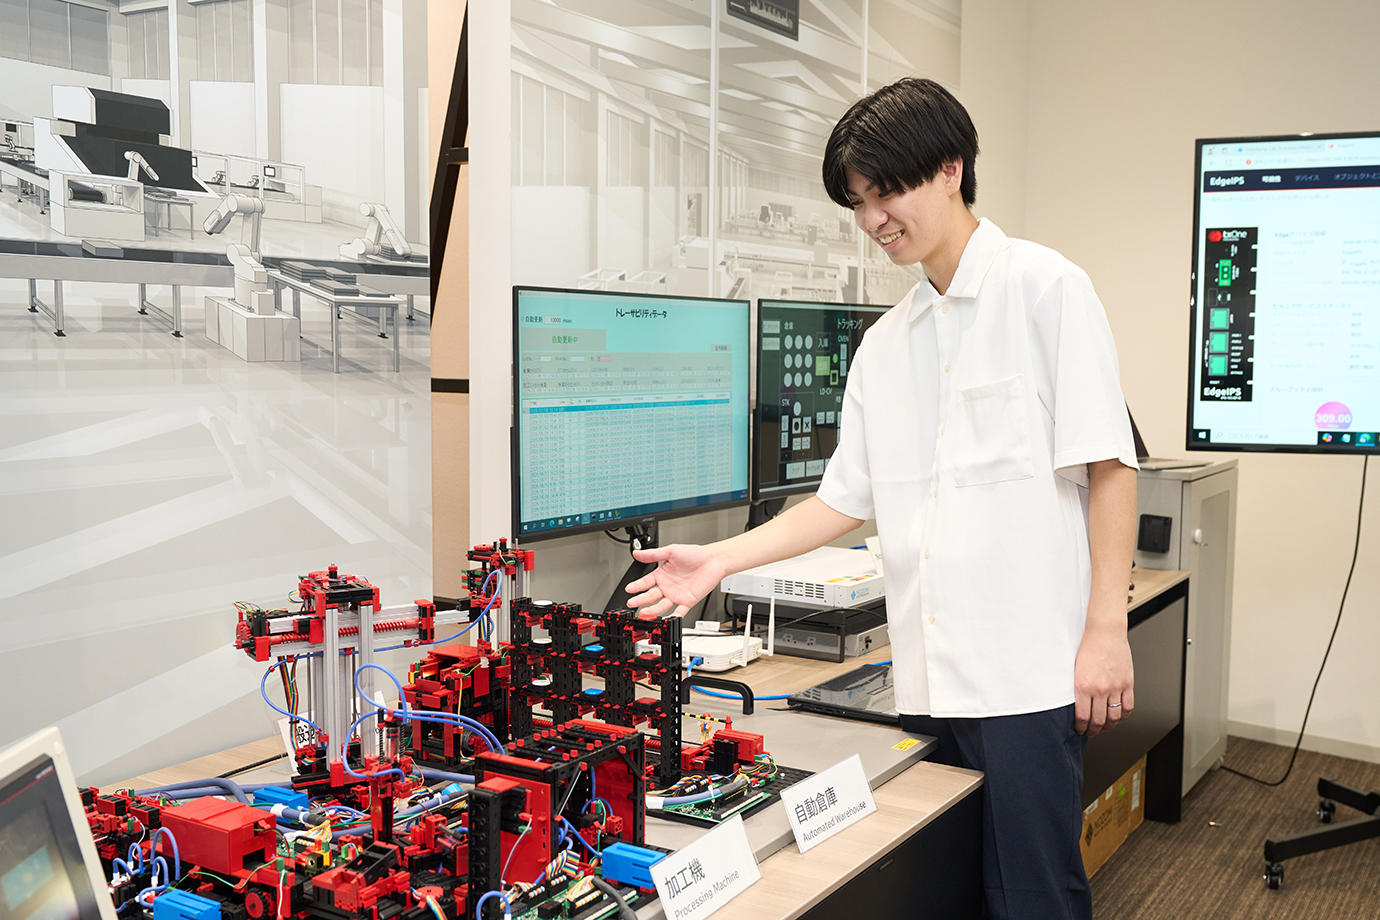
清田:そのために活用しているのが横浜アイマークプレイス9階にある「OTセキュリティ 横浜ラボ」です。ラボにはPLCやHMIなどの制御機器を使用したミニチュアの模擬工場があります。模擬デモ機に疑似的なサイバー攻撃を仕掛けると、停止しているはずの設備が突然稼働したり、ワークが落下したりするなど、予測できない動作が発生します。経営層は事業への影響、IT部門はITだけでは守れないOT特有のリスク、現場は設備の安全・安定稼働。それぞれ異なる視点でラボをご覧いただくことで、これまで見えにくかった課題や、部門間連携の重要性に気づいていただけます。
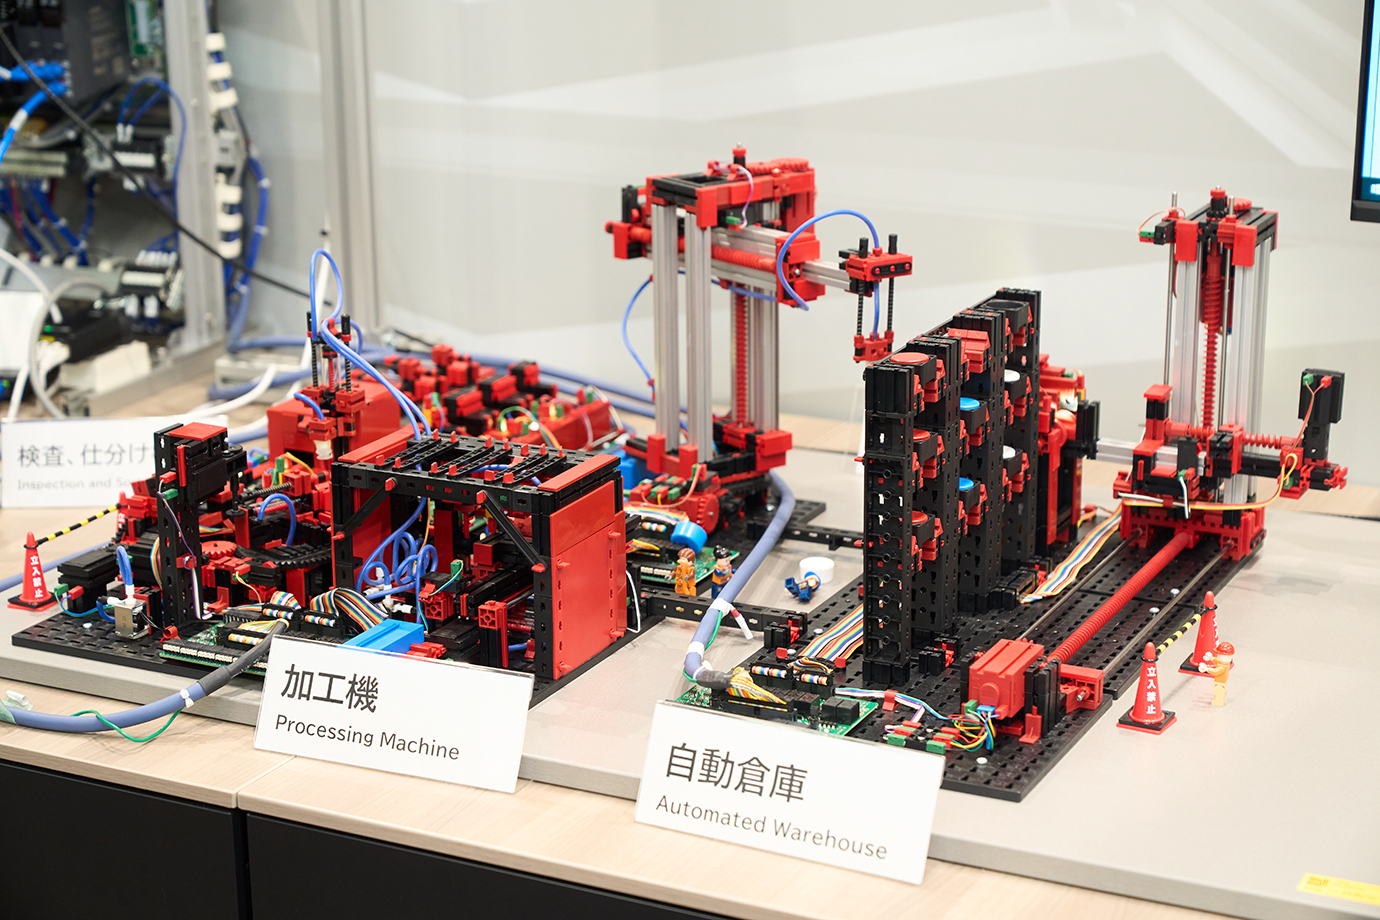 OTセキュリティ 横浜ラボのミニチュアの模擬工場。サイバー攻撃デモを体感できる。
竹山:同じデモでも、三者はそれぞれ違う気づきを得ます。経営層は設備停止や品質問題による経営リスク、IT部門はOT特有の弱点、現場は作業者の安全とそれぞれ視点が異なります。三者が同じ場でリスクを実感すると、「何をどう守るのか」「どこから始めるのか」を話し合いやすくなる。2025年度には約180社から400名ほどの来場がありました。話を聞くだけでは見えなかった課題も、実機を見ると一気に腑に落ちる。バラバラだった三者の認識をそろえる場として、大きな役割を果たしています。
見つけて、守って、支え続ける
――認識がそろった後、「何から始めればいいか分からない」という相談には、どう応えるのでしょうか。
竹山:お客様が最もつまずきやすいのは、「何をゴールにするか」が曖昧なまま、取り組みを始めてしまうことです。そのため我々はまず現状を正しく把握すること(アセスメント)をご提案しています。どのような機器が、どのように接続されているのかが分からなければ、潜んでいるリスクにも気づけず、適切な手も打てないためです。どの製品を使用して対策するのかではなく、現状を可視化しゴールを定める。そして何を優先的に守るのかの順位付けをして対策へ進むという順序が大切です。
――現状を調べると、思わぬ実態が見えてくることもありそうです。
竹山:あります。IT部門に「OTは外部につながっていますか」とお聞きすると、「クローズな環境です」と返ってくる。ところがアセスメントすると、SIerがリモート保守用に設置したであろう端末を経由して外部とつながっていた、という例が過去にありました。
清田:資産台帳をExcelや紙で管理されていて、実態と合っていないことも多いと思っています。人手による管理では、どうしても更新漏れや記載漏れが発生します。その結果、把握できていない機器が、攻撃の入り口になってしまうこともあります。「見えないものは、守れない」ということです。可視化を進めることで、それまで把握できていなかった制御機器や通信機器が見つかり、「まず何から対策すべきか」が明確になった、というお客様もいらっしゃいました。
 三菱電機株式会社 デジタルイノベーション事業本部 OTセキュリティ事業推進部 清田 空翔
――現状が見えたら、次は対策です。どのような体制で設計を支援するのでしょうか。
清田:アセスメントで見えてきた課題に対し、ITセキュリティの経験を持つ社内メンバーと、制御機器や製造現場に知見を持つメンバーが共に対策を検討します。必要に応じて各事業部門の専門家も加わるため、「設備を停止しづらい」といったOTの制約や各業界の規制を踏まえた上で、お客様に適した運用をご提案できます。
――対策を導入した後は、どのように運用を支えるのでしょうか。
竹山:セキュリティは、機器を置いて終わりではありません。攻撃の兆候を検知しても、それを正しく判断して次の行動に移せる人がいなければ、被害は防げないからです。三菱電機は、金融分野で培ったSOCの運用知見とさらにOTの知見を加えた監視運用まで支援します。アセスメント、対策、運用を一連の流れとして担えるのが、私たちの強みです。
「作り手」だからこそ、現場に寄り添える
――あらためて、三菱電機のOTセキュリティソリューションだからこそ提供できる価値は、どこにあるとお考えですか。
竹山:三菱電機の強みは、長年にわたってOTの現場に制御システムや制御機器を届けてきた「作り手」だからこその知見・ノウハウと、2026年に買収したNozomi Networksの世界トップクラスの技術を融合して提供できること。そして、デジタル基盤Serendie®による現場データを活用したソリューションの提供です。
――「作り手であること」の強みから、教えてください。
竹山:大きく二つあります。一つは、「OT現場は止められない」を出発点にできること。OTの現場では、30年以上前の機器が現役で稼働していることは珍しくありません。そのため、設備を停止すること自体が生産や品質に大きな影響を与える可能性があり、ITのように定期的なパッチ適用や機器の更新を簡単に行うことができません。ITであれば外部攻撃の高度化に追従して防御を高められますが、OTはそうはいかないのです。我々は自ら制御機器を製造し、現場を知る作り手だからこそ、この制約を前提に置いて対策を提案できます。
もう一つは、各分野の事情を踏まえて提案できることです。OTの現場は多種多様で、必要な対策も優先順位も異なります。製造業のさまざまな業種に加え、電力、鉄道、防衛、ビルまで自社で手がけ、さらにOTセキュリティソリューションを提供できるメーカーは、ほとんどありません。たとえば電力のお客様には、電力を熟知したメンバーがセキュリティも合わせて提案に入ることもできます。当部自体は大きな組織ではありませんが、各事業と連携してお客様に向き合えることが、三菱電機ならではの強みだと考えています。
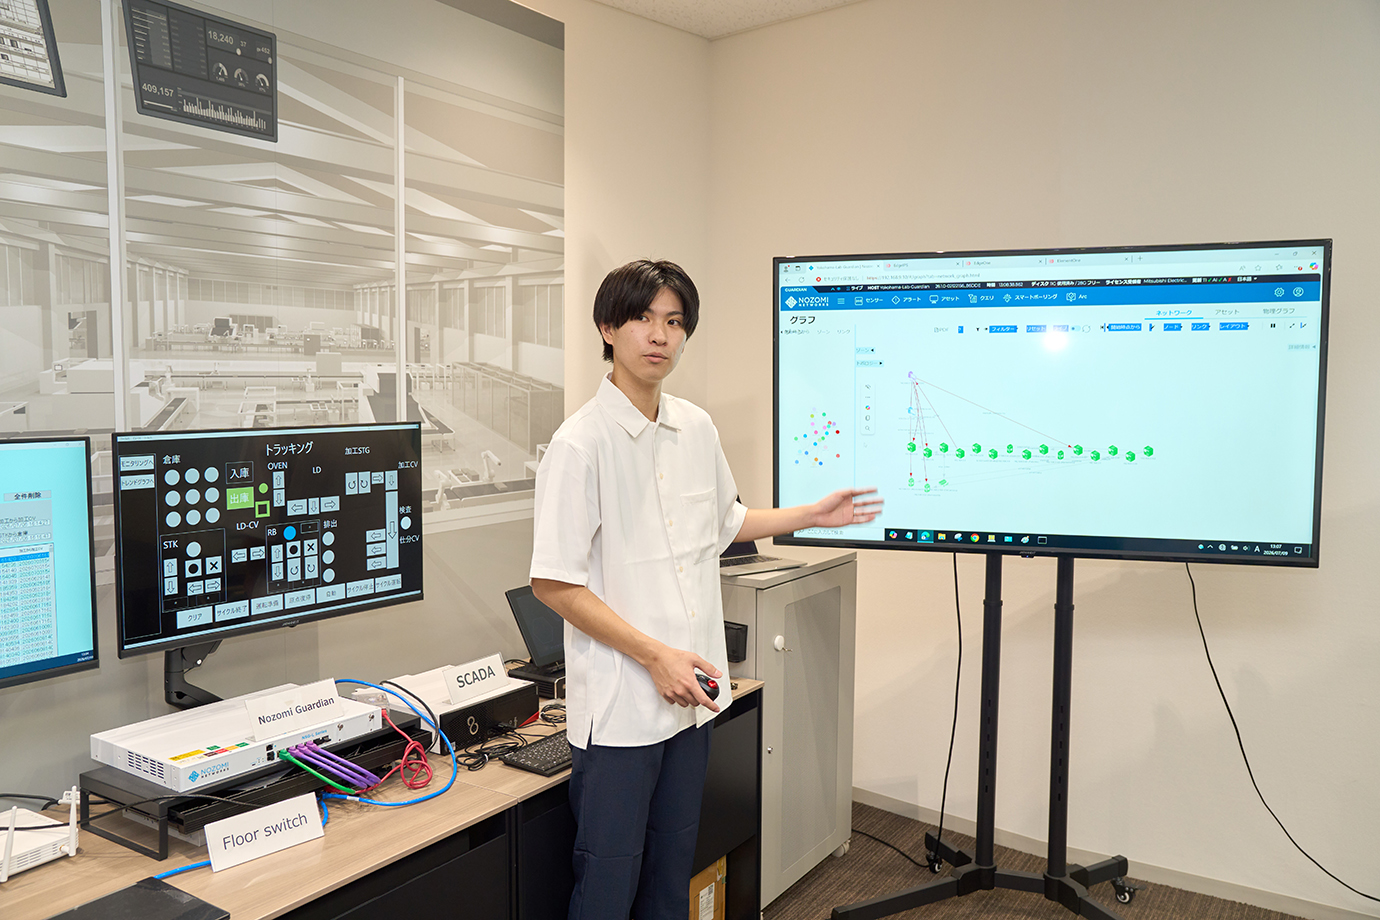
――2026年に買収したNozomi Networksとの連携はどのようなシナジーを生み出していますか。
竹山:OTセキュリティで最も重要なのは、IDS(侵入検知システム)による「資産の可視化」と「脅威の可視化」だと考えています。資産の可視化とは、どのような機器がネットワーク上に存在し、どのような通信をしているのかを把握することです。脅威の可視化とは、そこから通常と異なる振る舞いを検知することです。予兆を捉えられれば被害を未然に防げますし、万一攻撃された場合も、影響範囲を素早く把握して早期復旧につなげられます。Nozomiは、このIDSの分野でグローバルトップと評価される企業です。その可視化技術に、当社のOT知見・ノウハウを生かしたアセスメントや運用を組み合わせることで、付加価値の高いソリューションを提供できるようになりました。
――Serendieの活用による提供価値の変化についても教えてください。
竹山:もともと別の場所で運営していた「OTセキュリティ 横浜ラボ」を、2026年6月に共創空間「Serendie Street Yokohama」が入る横浜アイマークプレイスの9階へ移転しました。また、同年7月には、共創空間「Serendie Street Osaka」と隣接する形で三菱電機関西支社内に「OTセキュリティ 大阪ラボ」を開設しました。共創空間とOTセキュリティのラボが同じ場にあることには、大きく二つの利点があると考えています。
一つは、お客様との接点が増えることです。Serendie Streetには、制御機器や制御システムを利用されているお客様が、各々抱えている課題相談のために来場されます。その来訪をきっかけとし、同じビルのOTセキュリティ 横浜ラボや大阪ラボへお招きし、OT領域へのサイバー攻撃リスクを体感していただけます。DXを検討するお客様が自然に集まる場と隣接していることで、OTセキュリティに関心を持っていただく入口が広がります。
もう一つは、提案できる範囲が広がることです。可視化で得たデータは、現場の改善活動にも活用いただけます。セキュリティの相談から「このデータを保守に使えないか」「生産改善につなげられないか」と困りごとの範囲が広がったとき、同じビルにいるSerendie Streetのメンバーと連携し、設備保守や生産改善を含む新たな提案や共創へつなげられると考えています。
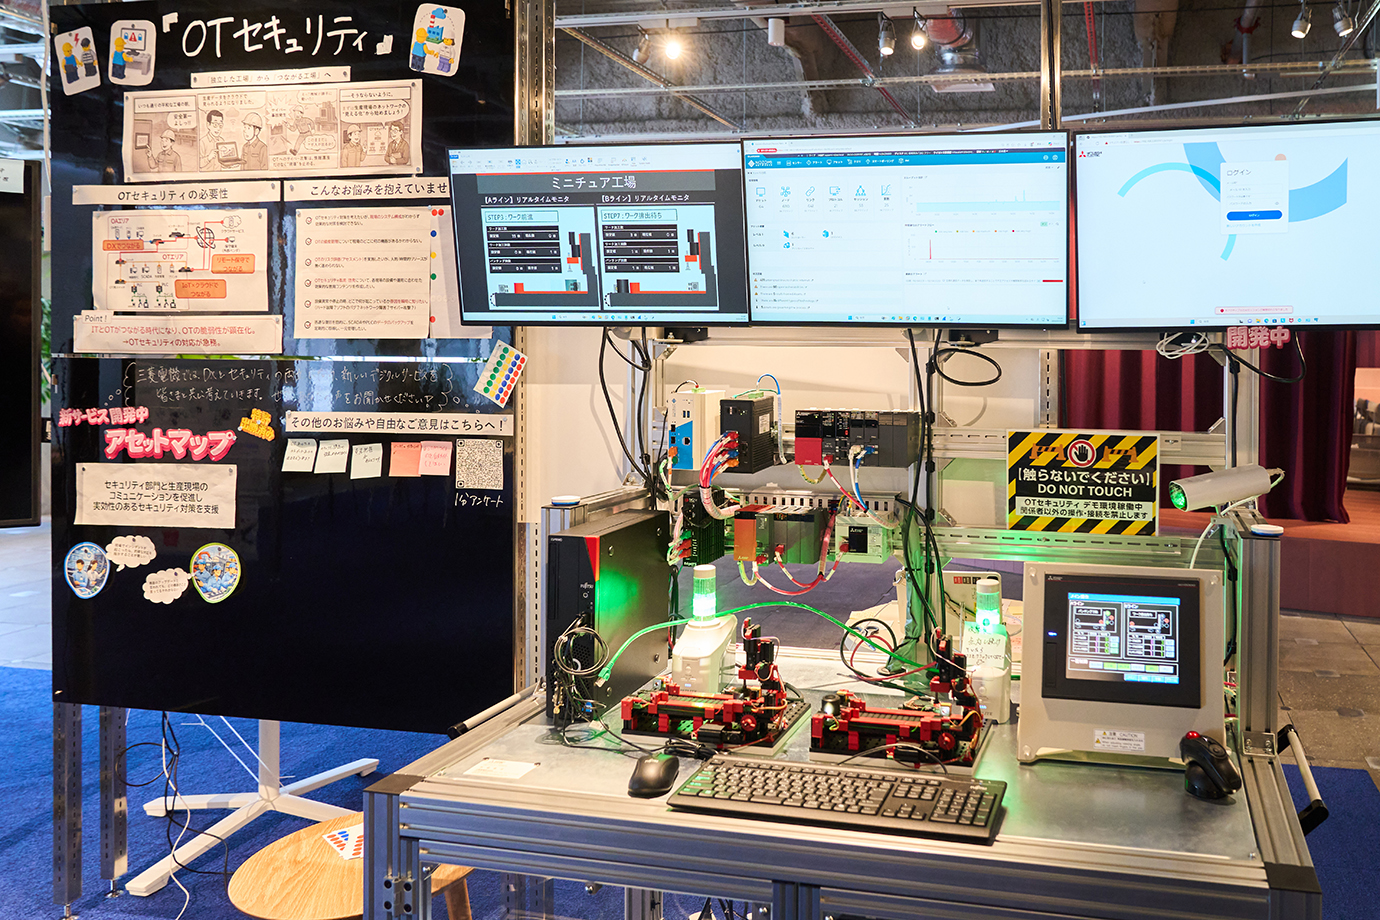 Serendie Streetとの連携として、共創空間「Serendie Street Yokohama」にはOTセキュリティソリューションの簡易デモを展示
OTセキュリティを、DXの前提に
――DXを進めたい企業は、OTセキュリティ対策をどのタイミングで検討すべきでしょうか。
竹山:DXの検討と、同時に進めていただきたいと思います。DXだけを先に進めてしまうと、その分リスクが高まり、外部攻撃の対象になってしまいます。OTセキュリティ対策で得られるデータはDXにも活用できますし、同時に進めることで、現場にとって最適な設計が実現できるのです。
清田:お客様とお話しするなかで、「もっと早く相談すればよかった」という声をいただくことがあります。DXを進めてから課題が見つかるよりも、早い段階で現状を把握しておくことで、その後の計画も立てやすくなります。「まだ何も決まっていないから相談できない」と思わず、初期構想の段階から、目指す姿を一緒に描いていければうれしいですね。
――最後に、今後の展望を聞かせてください。
竹山:製造業がグローバルで生き残っていくためには、DXやAI活用を加速する必要があります。私たちは付加価値の高いOTセキュリティソリューションを提供することで、お客様が安心してDXを進められる環境をつくりたいと思っています。OTセキュリティ対策にとどまらず、現場の最適な運用・保守までを共に考え、支えていくのが我々の使命です。OTへのサイバー攻撃は、大企業だけの問題ではありません。中小企業の設備が止まれば、影響は一社にとどまらず、サプライチェーン全体に及びかねません。今後も様々な活動を通して「ITとOTのセキュリティなら三菱電機」と想起いただける存在を目指します。
清田:私は、お客様に「まず相談してみよう」と思っていただける存在になりたいと思っています。OTセキュリティ対策は一見難しく感じられるかもしれませんが、ラボでサイバー攻撃を体感いただいたり、対話を重ねたりするなかで、お客様の不安が安心に変わる場面を何度も見てきました。これからも、お客様に寄り添いながら、DXを安心して進めていただけるよう、一緒に歩んでいきたいと思います。